اگر در روزهای اخیر گوگل کروم خود را بهروز کردهاید، ممکن است هنگام بازکردن برخی سایتهای قدیمی با یک هشدار تازه روبهرو شوید؛ هشدار امنیتی کروم حالا بهصورت پیشفرض برای همه کاربران فعال است و مرورگر پیش از بازکردن هر سایتی که از اتصال امن HTTPS پشتیبانی نمیکند، از شما اجازه میگیرد. این تغییر که از اکتبر ۲۰۲۶ و همزمان با انتشار نسخه ۱۵۴ کروم اعمال شده، یکی از مهمترین قدمهای گوگل برای امنتر کردن وب در یک دهه اخیر به حساب میآید. اما این هشدار دقیقاً چه میکند، چرا گوگل چنین تصمیمی گرفت و برای شما چه معنایی دارد؟ در ادامه، همهچیز را به زبان ساده مرور میکنیم.
هشدار امنیتی کروم دقیقاً چه میکند؟
تا پیش از این، تنظیم «Always Use Secure Connections» (همیشه از اتصالهای امن استفاده کن) یک گزینه اختیاری در کروم بود که از سال ۲۰۲۲ معرفی شده بود؛ اما حالا گوگل آن را برای همه روشن کرده است. وقتی این تنظیم فعال باشد، کروم تلاش میکند همه اتصالها را از طریق HTTPS برقرار کند و اگر یک سایت «عمومی» از HTTPS پشتیبانی نکند، پیش از بازکردن صفحه یک پنجره هشدار نمایش میدهد.
در این پنجره به شما گفته میشود که سایت از اتصال امن پشتیبانی نمیکند و مهاجمان ممکن است اطلاعات ردوبدلشده را ببینند یا تغییر دهند. دو دکمه پیش روی شماست: «ادامه به سایت» (Continue to site) و «بازگشت» (Return). اگر سایت را میشناسید و به آن اعتماد دارید، میتوانید ادامه دهید؛ در غیر این صورت بهتر است برگردید.
نکته هوشمندانه این طراحی در این است که کروم شما را اذیت نمیکند: این هشدار فقط در اولین بازدید از یک سایت ناامن نمایش داده میشود. وقتی یکبار اجازه دادید، کروم آن را به خاطر میسپارد و تا وقتی حداقل دو هفته از آخرین بازدیدتان نگذشته باشد، دوباره هشدار نمیدهد؛ به همین دلیل بیشتر کاربران در عمل بهندرت این پیام را میبینند.
چرا برچسب «امن نیست» کافی نبود؟
شاید بپرسید مگر کروم تا حالا هم جلوی آدرس سایتهای HTTP عبارت «امن نیست» (Not secure) را نشان نمیداد؟ چرا همان کافی نبود؟ پاسخ تیم امنیت گوگل سه بخش دارد:
- دیر بودن هشدار: برچسب «امن نیست» بعد از برقراری اتصال نمایش داده میشد؛ یعنی دادههای شما ردوبدل شده بود و تازه بعد متوجه میشدید اتصال امن نبوده است.
- دیدهنشدن هشدار: پژوهشهای گوگل نشان میدهد کاربران معمولاً نشانهای غیرفعال نوار آدرس را نادیده میگیرند و اصلاً متوجه آن نمیشوند.
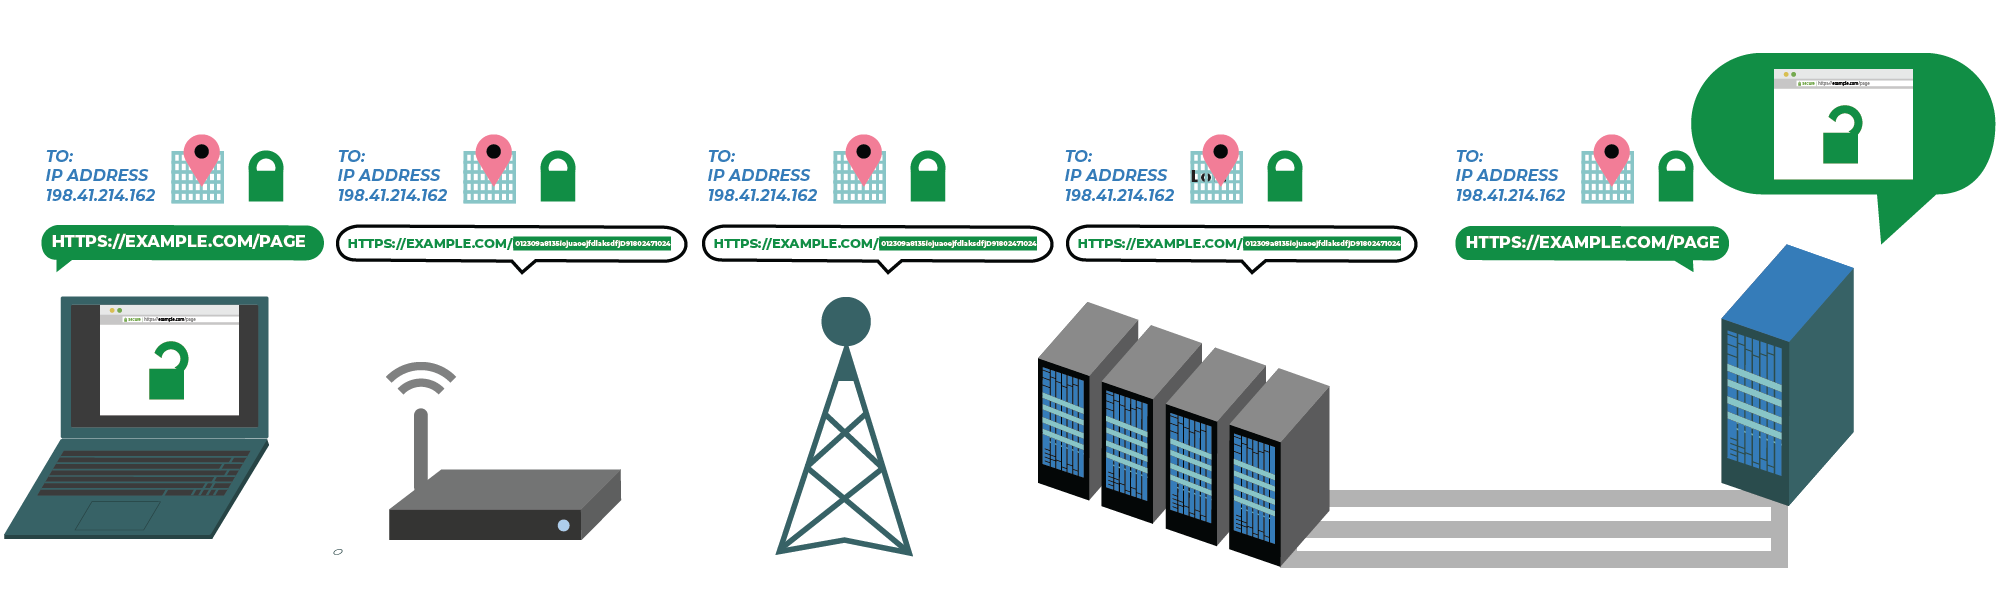
- ترافیکهای نامرئی: خیلی از اتصالهای HTTP هیچوقت هیچ هشداری نمیگرفتند؛ مثلاً وقتی یک لینک HTTP بلافاصله به نسخه HTTPS همان سایت هدایت (ریدایرکت) میشود، آن لحظه کوتاه و ناامنِ اول کاملاً از چشم کاربر پنهان میماند؛ در حالی که همان لحظه برای یک مهاجم کافی است تا اتصال را هایجک کند و محتوای مخرب تزریق کند.
به گفته تیم امنیت کروم، مهاجم برای سوءاستفاده فقط به یک اتصال ناامن نیاز دارد؛ ابزارهای هایجک کردن اتصال بهراحتی در دسترساند و پیشتر هم از HTTP ناامن برای حمله هدفمند به دستگاه کاربران استفاده شده است. اگر میخواهید با ترفندهای رایج مهاجمان آشنا شوید، مطلب ۵ روش رایج هکرها برای سرقت از حساب بانکی را هم بخوانید.
چرا گوگل دقیقاً حالا این تصمیم را گرفت؟
گوگل میگوید بیش از یک دهه است که برای امنتر شدن وب تلاش میکند و گزارش شفافیت HTTPS نشان میدهد سهم اتصالهای امن از حدود ۳۰ تا ۴۵ درصد در سال ۲۰۱۵ به ۹۵ تا ۹۹ درصد در حدود سال ۲۰۲۰ رسیده و از آن زمان تقریباً ثابت مانده است. به بیان دیگر، وب بالاخره به نقطهای رسیده که میشود بدون اذیت کردن مداوم کاربران، روی بقیه سایتهای ناامن هشدار داد.
گوگل پیش از این تصمیم، در نسخه ۱۴۱ کروم این رفتار را روی درصد کوچکی از کاربران آزمایش کرد؛ نتیجه این بود که تعداد هشدارها برای هر کاربر بسیار کمتر از ۳ درصدِ کل بازدیدهاست: کاربر میانه کمتر از یک هشدار در هفته میبیند و ۹۵ درصد کاربران کمتر از سه هشدار در هفته. آمار اولیه عرضه عمومی هم همین را تأیید میکند: نزدیک به ۹۵ درصد کاربران دسکتاپ در یک هفته معمولی هیچ هشداری نمیبینند و در موبایل این عدد حتی کمتر است.
گوگل میگوید کروم اولین مرورگری است که چنین حفاظتی را بهصورت پیشفرض فعال میکند و امیدوار است مرورگرهای دیگر هم همین راه را بروند.
کدام سایتها از هشدار امنیتی کروم معافاند؟
این هشدار فقط برای سایتهای «عمومی» فعال است. گوگل بهصورت پیشفرض برای آدرسهایی که اصولاً نمیتوانند گواهی HTTPS معتبر بگیرند، هشدار نشان نمیدهد؛ از جمله:
- آدرسهای IP محلی مثل ۱۹۲.۱۶۸.۰.۱ که معمولاً صفحه تنظیمات مودم و روتر خانگی شماست؛
- نامهای تکبخشی مثل intranet/ که در شبکههای داخلی شرکتها استفاده میشود.
دلیلش این است که برای این نامها نمیتوان از مراجع صدور گواهی، گواهی معتبر گرفت؛ چون این نامها «غیریکتا» هستند و ممکن است در شبکههای مختلف به دستگاههای متفاوتی اشاره کنند. از طرفی ریسک این اتصالها کمتر است، چون مهاجم برای سوءاستفاده باید خودش در همان شبکه محلی — مثل وایفای خانه شما — حضور داشته باشد. البته اگر زیاد با چنین سایتهایی سروکار دارید، میتوانید در تنظیمات کروم، حالت هشدار برای «سایتهای خصوصی» را هم جداگانه روشن کنید.
برای شما بهعنوان کاربر، این تغییر چه معنایی دارد؟
خبر خوب اینکه برای بیشتر کاربران عملاً چیزی تغییر نمیکند؛ چون تقریباً همه سایتهای پرکاربرد امروزی HTTPS دارند. اما اگر روزی این هشدار را دیدید، این چند نکته را به خاطر داشته باشید:
- اول بررسی کنید سایت را میشناسید یا نه؛ اگر لینک را از یک پیام مشکوک باز کردهاید، دکمه «بازگشت» امنترین انتخاب است.
- به آدرس سایت دقت کنید؛ هشدار کروم جایگزین هوشیاری شما نیست.
- اگر آن سایت متعلق به خودتان یا کسبوکارتان است و هنوز HTTP است، وقتش رسیده به HTTPS مهاجرت کنید (در بخش بعد توضیح میدهیم).
امنیت مرورگر فقط یک لایه از امنیت دیجیتال شماست؛ برای حسابهای کاربریتان هم لایههای حفاظتی را جدی بگیرید؛ مثلاً آموزش فعالسازی تأیید دومرحلهای واتساپ را از دست ندهید.
اگر از آن دسته کاربرانی هستید که نمیخواهید هیچوقت این هشدار را ببینید، میتوانید آن را خاموش کنید: در کروم به مسیر Settings و سپس Privacy and security و بعد Security بروید و گزینه Always use secure connections را غیرفعال کنید. اما توصیه گوگل — و توصیه ما — این است که آن را روشن نگه دارید؛ هزینهاش تقریباً هیچ و فایدهاش واقعی است. راستی اگر کاربر حرفهای کروم هستید، لیست کامل کلیدهای میانبر گوگل کروم میتواند کار با مرورگر را برایتان سریعتر کند.
اگر مدیر سایت هستید: چرا باید HTTPS را جدی بگیرید؟
از این به بعد، هر بازدیدکنندهای که با کروم وارد سایت HTTP شما شود، اول با یک هشدار امنیتی روبهرو میشود؛ این یعنی از دست رفتن اعتماد و ترافیک. خبر خوب اینکه گرفتن گواهی HTTPS برای سایتهای عمومی امروز رایگان و آسان است؛ مثلاً سرویس Let’s Encrypt گواهی رایگان صادر میکند و بیشتر هاستها هم نصب آن را با چند کلیک انجام میدهند.
گوگل در اعلامیه رسمی تیم امنیت کروم از مدیران سایتها خواسته همین امروز این تنظیم را فعال کنند تا سایتهایی که نیاز به مهاجرت دارند شناسایی شوند. سایت اِم وب هم روی HTTPS است و بازدیدکنندگانش چنین هشداری نمیبینند.
جمعبندی
هشدار امنیتی کروم یک «سرعتگیر» هوشمند است، نه یک دیوار؛ جلوی شما را نمیگیرد، فقط پیش از ورود به جاده خاکی از شما اجازه میگیرد. با توجه به اینکه تقریباً تمام وبِ پرکاربرد امروز امن است، این تغییر برای بیشتر ما نامرئی میماند؛ اما همان چند درصد باقیمانده، دقیقاً همانجایی است که مهاجمان کمین کردهاند. پس دفعه بعد که کروم از شما پرسید، با دقت جواب بدهید.